AI Apocalypse 警告!專家擔憂:無聯合框架控制 AI 快速不可預測發展,企業應如何面對?
近年人工智能發展速度遠超很多人的想像。由生成文字、圖片、影片,到 AI Agent 自動執行任務、AI coding 協助開發、AI 科研加速藥物和材料發現,AI 已經不再只是聊天機械人,而是逐步進入企業、政府、教育、金融、醫療和日常生活。
因此,「AI apocalypse」這類警告再次升溫。部分專家擔心,AI 正以快速且不可預測的方式發展,但全球仍缺乏一套統一、具約束力、可跨國執行的治理框架。換句話說,技術跑得太快,制度和監管未必追得上。
不過,這篇文章不會把 AI 描寫成明天就會毀滅世界的科幻怪物。更準確地說,AI apocalypse 警告真正值得關注的地方,是提醒我們:AI 的能力、部署速度和影響範圍,正在超過現有制度的承受力。
一、為什麼「AI Apocalypse」警告再次升溫?
過去談 AI 風險,很多人會聯想到科幻電影:機械人叛變、超級智能失控、人類被取代。但今天專家更關心的,往往不是 AI 突然有情緒或意識,而是更現實的系統性風險。
AI 模型正在快速具備更多能力,包括:
- 多模態理解,可以同時處理文字、圖片、聲音和影片。
- AI Agent 能夠拆解任務、呼叫工具和執行流程。
- AI coding 能協助修改程式、找 bug、寫測試和重構系統。
- Deepfake 技術令聲音、相片和影片更難分辨真假。
- AI 可協助科研、金融分析、醫療摘要和自動化決策。
這些能力本身可以帶來巨大生產力,但當 AI 變得更強大、更自主、更難預測,而且可以被大量人低成本使用時,風險也會被放大。
正如 Al Jazeera 對 AI 風險警告的報導 所指出,AI 正以快速而不可預測的方式發展,但專家擔憂目前缺乏共同框架去約束和管理。
AI apocalypse 不是單純科幻電影橋段,而是對治理速度追不上技術速度的警告。
二、專家到底在擔心什麼?
要理性理解 AI apocalypse 警告,首先要拆開專家真正擔心的風險類型。這些風險不一定是「AI 有意識後反叛」,而是來自能力增長、部署方式、惡意使用和制度滯後。
1. 能力增長太快,社會難以適應
AI 模型的能力每年都在提升,甚至每幾個月就有重要更新。企業和政府可能還未完全理解上一代模型的風險,下一代模型已經可以處理更複雜任務。
這會造成一個問題:技術部署速度快過風險評估速度。當 AI 被廣泛接入客服、銷售、金融、醫療、教育和政府流程時,社會未必有足夠時間建立配套制度。
2. 行為不可預測
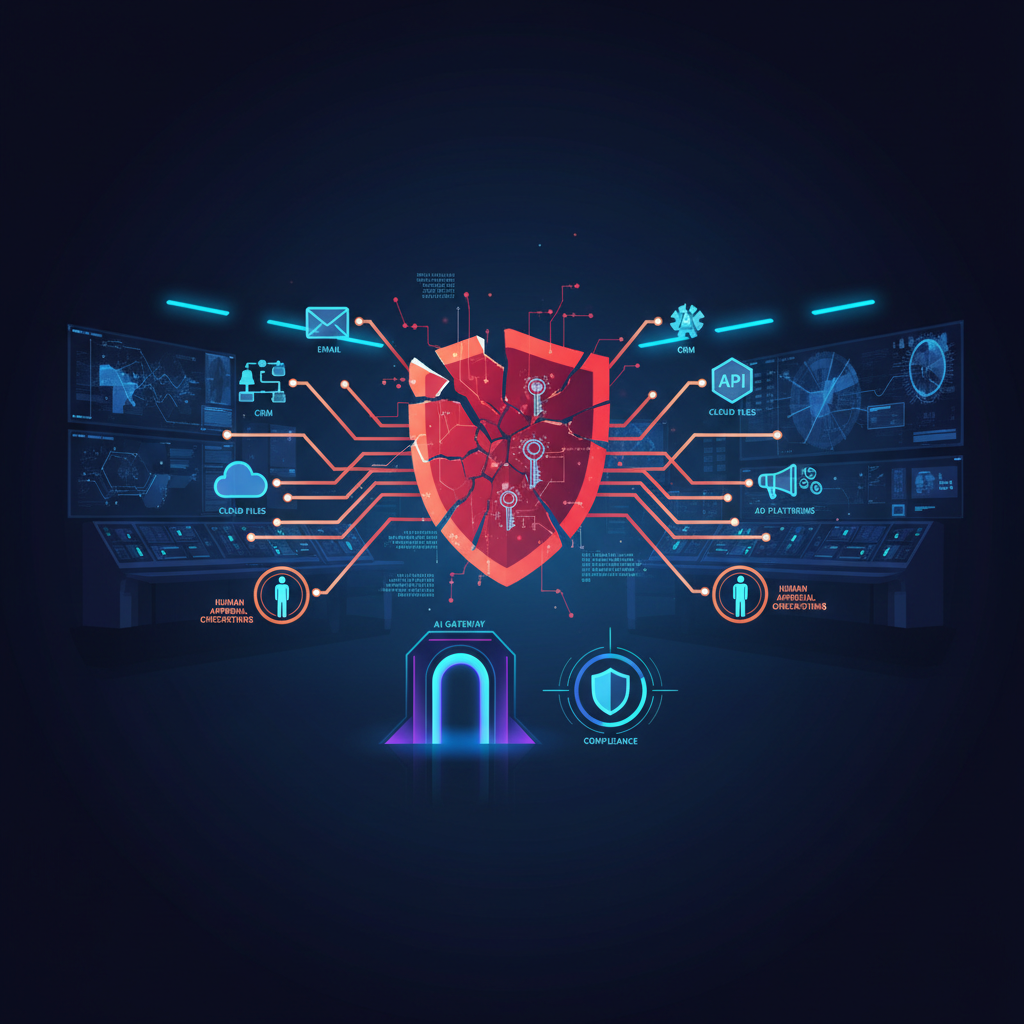
AI 系統可能出現幻覺、錯誤推理、錯誤工具調用或不符合預期的輸出。當 AI 只是生成一段文字,錯誤可能還容易被發現;但當 AI Agent 接入 Email、CRM、金融系統、程式碼庫或廣告平台,錯誤就可能造成實際行動。
例如 AI 自動發出錯誤報價、錯誤回覆客戶、錯誤修改程式碼、錯誤調整廣告預算,都可能令企業蒙受損失。
3. 惡意使用
AI 的低成本和高擴展性,令惡意使用更容易發生。例如:
- Deepfake 詐騙電話和影片。
- 自動化 phishing email。
- 網絡攻擊輔助和漏洞搜尋。
- 假新聞與資訊操控。
- 大規模生成欺詐內容和假帳號。
這些不是未來才可能發生的風險,而是很多組織已經開始面對的真實問題。
4. 系統性風險
AI 的影響不只限於單一企業,而可能改變整個社會系統。例如就業市場衝擊、金融市場自動化風險、教育誠信問題、內容生態被 AI 垃圾內容污染、社會信任下降等。
如果大量決策、內容和互動都由 AI 生成,而人類難以分辨真偽,社會信任會受到長期衝擊。
5. 長期失控風險
當 AI 系統具備更強自主性、工具使用能力和目標追蹤能力時,一個關鍵問題是:人類是否仍然能有效監督?
特別是當 AI 被用來加速研發下一代 AI、撰寫和優化程式、自動進行實驗和部署時,技術進步速度可能進一步加快。這正是部分 AI safety 專家最擔心的長期風險。
三、為什麼「無聯合框架」是最大問題?
AI 是全球化技術,但目前監管和治理仍然高度碎片化。不同國家和地區有不同制度、利益和執行能力,這令全球 AI 治理非常困難。
1. AI 全球化,但監管碎片化
目前不同地區都在推進 AI 監管或治理方向:
- 歐盟推出 EU AI Act,建立以風險為本的 AI 法律框架。
- 美國透過行政命令、行業指引和州級政策推動 AI 治理。
- 中國針對生成式 AI、演算法推薦和深度合成內容制定規管。
- 英國推動 AI safety institutes 和模型風險評估。
- 聯合國透過 UN Global Dialogue on AI Governance 推動跨國討論。
問題是,AI 模型、雲端服務、開源模型和跨境數據流動都是全球化的,但規則仍然分散。某個地區加強監管,未必能約束其他司法管轄區的模型和平台。
2. 監管速度追不上模型更新速度
法律制定和國際協議通常需要多年,但 AI 模型更新週期可能只是幾星期或幾個月。當監管框架終於落地,技術可能已經進入下一階段。
這種時間差,是 AI 治理最困難的地方之一。監管太慢,風險可能已經擴散;監管太急,又可能阻礙有益創新。
3. 各國利益不一致
AI 不只是技術,也是經濟競爭、國家安全、產業政策和地緣政治問題。有些國家重視創新和競爭力,有些國家重視安全和主權,有些國家擔心 AI 被科技強國和大型企業壟斷。
因此,即使大家都同意 AI 需要治理,也未必能快速形成一致標準。
4. 缺乏全球一致的安全標準
目前仍有很多問題缺乏全球共識:
- 什麼能力水平的模型必須做安全測試?
- AI Agent 可否自主操作金融、醫療或政府系統?
- 模型訓練資料要如何披露?
- Deepfake 內容應如何標示?
- AI 造成損害時,責任由誰承擔?
- 高風險模型是否需要國際審查?
這些問題如果沒有共同框架,AI 風險就很容易在不同地區、不同平台、不同企業之間轉移。
四、International AI Safety Report 2026 如何看 AI 風險?
International AI Safety Report 2026 是理解 AI 風險的重要參考之一。報告聚焦 general-purpose AI systems 的能力、風險和風險管理方法。
報告將通用 AI 系統風險大致分為幾類,包括惡意使用、系統失靈和系統性風險。這個分類很有用,因為它提醒我們 AI 風險不是單一事件,而是技術、社會、經濟、安全和治理問題交織在一起。
1. 惡意使用風險
當 AI 能低成本生成文字、圖像、語音、影片和程式碼,惡意使用門檻會降低。詐騙、deepfake、網絡攻擊和資訊操控,都可能因 AI 而規模化。
2. 系統失靈風險
AI 可能產生錯誤答案、錯誤建議、錯誤工具調用或不穩定行為。當 AI 用在高風險場景,例如醫療、金融、法律或基礎設施時,錯誤後果會更嚴重。
3. 系統性風險
AI 可能對就業、教育、資訊環境、市場競爭、社會信任和民主制度造成長期影響。這些風險不一定由單一事件觸發,而是隨著 AI 大規模普及逐步累積。
因此,報告強調需要更好的評估、監控、透明度和治理制度,而不是單靠企業自我聲明安全。
五、AI Apocalypse 是否真的會發生?應如何理性理解?
談 AI apocalypse 時,很容易走向兩個極端:一邊是過度恐慌,認為 AI 一定會毀滅世界;另一邊是過度樂觀,認為 AI 只是普通工具,完全不需要特別治理。兩種看法都不夠完整。
過度恐慌的問題
如果只談世界末日,企業和大眾可能會忽略眼前更實際的風險,例如資料外洩、詐騙、AI 幻覺、錯誤自動化、deepfake 和員工濫用工具。
過度恐慌亦可能令部分人覺得 AI 風險只是科幻故事,反而不重視真正需要處理的治理問題。
過度樂觀的問題
另一方面,如果只說 AI 是工具,也會低估它的規模化和自動化能力。普通工具不會在幾秒鐘內生成數以萬計的釣魚電郵,不會自動操作 CRM 或程式碼庫,也不會被數億人同時使用於決策和資訊搜尋。
當 AI 被大量接入企業系統,錯誤和濫用風險會被放大。技術公司自我監管亦未必足夠,因為商業壓力可能鼓勵更快發布功能。
更合理的理解
更合理的理解是:AI apocalypse 警告不一定代表世界明天終結,而是提醒我們,AI 發展速度、部署範圍和自主能力正在快速提升,而現有制度、企業治理和公眾教育仍未完全準備好。
真正的問題不是「AI 是否一定失控」,而是「我們是否有足夠制度,防止它在高風險場景中造成不可逆傷害」。
六、AI 失控風險最容易在哪些場景出現?
1. AI Agent 自主執行任務
AI Agent 可以自動發 Email、下單、操作 CRM、修改 code、調整廣告投放或回覆客戶。如果沒有權限控制和人工審核,就可能出現錯誤行動。
例如 AI 錯誤理解客戶需求,自動發出不合適報價;或 AI 錯誤調高廣告預算,導致一夜之間消耗大量費用。
2. 金融與投資自動化
AI 用於自動交易、風險評估、貸款審批、保險定價和財務建議時,風險非常高。錯誤可能影響個人財務、市場穩定和公平性。
金融場景不應讓 AI 完全自主決策,尤其涉及投資、信貸、保險和合規判斷時,必須保留專業人員審核。
3. 醫療與健康建議
AI 可以協助病歷摘要、醫療資訊整理和影像判讀,但不能輕易取代專業醫療判斷。若 AI 提供錯誤藥物建議、漏判風險或誤導病人,後果可能很嚴重。
4. 政治與資訊操控
Deepfake 政治影片、大量假帳號、自動化假新聞和輿論操控,可能影響選舉、公共討論和社會信任。當真假內容難以分辨,整個資訊環境都會受損。
5. 網絡安全
AI 可協助攻擊者生成 phishing email、社交工程訊息、漏洞探索和攻擊腳本。防守方也可用 AI 加強安全監測,但攻防兩邊都被 AI 加速,令網絡安全壓力增加。
七、企業應如何建立 AI 安全與治理框架?
企業不需要等到全球統一框架才開始行動。即使國際治理仍在發展,每間公司都應建立自己的 AI 使用規範和安全流程。
1. 建立 AI 使用政策
公司應明確規定:
- 哪些 AI 工具可以使用。
- 哪些資料不能輸入 AI。
- 哪些輸出必須人手審核。
- 哪些場景禁止全自動化。
- 誰負責審核和批准 AI 工作流程。
2. 做資料分類
企業應將資料分級,例如:
- 公開資料
- 內部資料
- 機密資料
- 客戶個人資料
- 財務、醫療、法律敏感資料
不同資料應有不同 AI 使用規則。公開資料可以較寬鬆,客戶個人資料和商業機密則應嚴格限制。
3. 保留 Human-in-the-loop 人工審核
高風險場景應保留人類審批,包括客戶投訴、退款、法律內容、醫療資訊、財務建議、對外公告和自動化操作。
最安全的方式是:AI 生成初稿或建議,人類確認後才執行。
4. 權限控制
AI Agent 不應一開始就擁有全部權限。企業應設定邊界,例如:
- 不可直接刪除重要資料。
- 不可直接發送大量 Email。
- 不可直接操作付款或退款。
- 不可自行改動重要系統設定。
- 不可在未審核下發布對外內容。
5. 記錄與審計
企業應記錄 AI 做過什麼、誰批准、輸入和輸出摘要、何時執行、是否有人審核。當出現錯誤時,才可以追蹤原因並改善流程。
6. 員工培訓
AI 安全不是 IT 部門一個人的責任。員工需要了解 AI 幻覺、私隱風險、deepfake 識別、Prompt 安全、資料保護和內容審核。只有工具沒有培訓,風險會更高。
八、香港中小企最需要注意什麼?
1. 個人資料私隱
涉及客戶姓名、電話、地址、身份證、付款資料、醫療或財務資料時,要非常小心。香港企業應留意《個人資料(私隱)條例》,不要隨便將敏感資料輸入公開 AI 工具。
2. 不要把公司機密交給公開 AI
客戶名單、報價策略、合約、內部財務、未公開產品資料、商業計劃和員工資料,都不應在沒有保護措施下輸入外部 AI 平台。
3. AI 客服要有人工接管
AI 客服可以處理 FAQ、預約、產品資訊和初步分流,但投訴、退款、高價值客戶和敏感問題必須能轉交真人。不要讓 AI 在沒有監督下處理所有客戶互動。
4. AI 內容要 fact-check
Blog、社交媒體、廣告、Email、產品描述和對外公告,都應由人類審核。AI 可能生成錯誤資訊、誇大宣傳、過時資料或有版權風險的內容。
5. AI 自動化由低風險流程開始
中小企可先由報表摘要、會議紀錄、內部 FAQ、客服草稿、Lead 分類等低風險流程開始。不要一開始就讓 AI 自動執行高風險決策。
九、政府和國際社會應如何回應?
1. 建立共同安全測試標準
高能力模型發布前應進行風險評估,尤其是網絡安全、生物安全、詐騙、深偽、偏見和高風險自動化能力。
2. 建立 AI 事故通報制度
AI 事故應像航空、金融或醫療事故一樣,有透明通報、調查和改進機制。重大 AI 失誤不應被企業內部消化後不了了之。
3. 推動模型透明度
高風險 AI 系統應披露更多資訊,例如模型限制、安全測試結果、已知風險、適用和不適用場景。透明度是建立信任的重要基礎。
4. 跨國合作
AI 是全球化技術,需要跨國監管、研究共享和安全標準協調。單一國家很難獨自處理跨境 AI 平台和模型風險。
5. 支援中小企合規
大型企業有法務、合規和 IT 團隊,但中小企通常缺乏資源。政府和行業組織應提供簡單、可執行的 AI 治理指引,協助中小企安全使用 AI。
十、常見誤解:談 AI 安全是否等於反科技?
談 AI 安全,不等於反對 AI。相反,越是希望 AI 長期發揮正面價值,就越需要安全和治理。
AI 可以改善醫療、教育、科研、客服、營運、無障礙服務和企業效率。問題不是 AI 本身不能用,而是越強大的工具,越需要清晰邊界。
安全與創新不是對立。有治理的 AI 更容易被企業、用戶和社會信任;沒有治理的 AI,反而可能因重大事故和濫用,引發更嚴厲監管和公眾反彈。
負責任地使用 AI,不是拖慢創新,而是讓創新可以走得更遠。
十一、結語:AI Apocalypse 警告真正提醒我們什麼?
AI apocalypse 不應只被理解成世界末日。它真正提醒我們的是:AI 技術速度太快、治理框架太慢、全球標準不一致、企業內部控制不足,而個人和組織都未完全準備好。
未來 AI 的風險不一定來自單一超級智能突然失控,也可能來自大量小型錯誤、濫用、資料外洩、自動化失誤和社會信任流失的累積。
對企業而言,最實際的做法不是停止使用 AI,而是建立可控、安全、合規、可審核的 AI 工作流程。先由低風險流程開始,保留人工審核,做好資料分類和權限控制,並持續培訓員工。
如果你的企業想安全導入 AI 客服、AI 自動化、AI 知識庫、AI 工作流與內部治理制度,歡迎聯絡 RayChat 團隊。我們可以協助你盤點流程、設計 AI 使用政策,並建立適合香港中小企的安全 AI 導入方案。
想了解更多?立即前往 聯絡我們,與 RayChat 團隊預約諮詢。